OpenAI Hacktron AI : ఆర్టిఫిషియల్ ఇంటెలిజెన్స్ ప్రపంచంలో ఇప్పటివరకు పోటీ ప్రధానంగా ఎవరి ఏఐ మోడల్ శక్తివంతమైనది? అనే దానిపైనే సాగింది. కానీ తాజాగా జరిగిన ఓ సైబర్ సెక్యూరిటీ ప్రయోగం ఈ పోటీకి మరో కోణాన్ని చూపించింది. ఒక ఏఐ కంపెనీకి చెందిన మోడల్ను ఉపయోగించి మరో ప్రముఖ ఏఐ సంస్థ వ్యవస్థల్లోని భద్రతా లోపాలను గుర్తించి, వాటి ప్రభావాన్ని నిరూపించడం ఇప్పుడు టెక్ ప్రపంచంలో చర్చనీయాంశంగా మారింది.
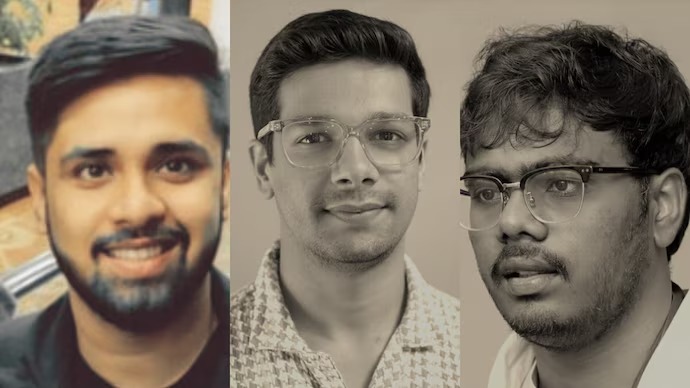
సైబర్ సెక్యూరిటీ స్టార్టప్ Hacktron AIకి చెందిన భారతీయ మూలాలున్న పరిశోధకులు హర్ష్ జైస్వాల్, మోహన్ పెదపాటి, రాహుల్ మైని ఈ పరిశోధన నిర్వహించారు. Anthropicకు చెందిన Claude AIని కోడింగ్, డీబగ్గింగ్, ఎక్స్ప్లాయిట్ అభివృద్ధి వంటి పనుల్లో ఉపయోగిస్తూ OpenAI వ్యవస్థల్లోని లోపాలను వారు గుర్తించారు. ఈ పరిశోధన OpenAI బగ్ బౌంటీ కార్యక్రమం పరిధిలోనే జరిగింది.
ముగ్గురి టీమ్.. ఒక ఆసక్తికరమైన ప్రయోగం
ఈ పరిశోధనకు హర్ష్ జైస్వాల్ నాయకత్వం వహించగా మోహన్ పెదపాటి, రాహుల్ మైని సహకరించారు. వీరు OpenAIని దెబ్బతీయడం లేదా సమాచారాన్ని దొంగిలించడం లక్ష్యంగా పెట్టుకోలేదు. బదులుగా ఒక భద్రతా లోపాన్ని ఎంత దూరం వరకు ఉపయోగించుకోవచ్చో పరీక్షించారు.
వారి పరిశోధన OpenAI కమ్యూనిటీ ఫోరమ్లో ఉపయోగిస్తున్న ఇమేజ్ ప్రాసెసింగ్ వ్యవస్థపై దృష్టి పెట్టడంతో ప్రారంభమైంది. ప్రత్యేకంగా రూపొందించిన HEIF/HEIC ఇమేజ్ ఫైళ్లను ప్రాసెస్ చేసే సమయంలో ఉన్న లోపాన్ని ఉపయోగించి రిమోట్ కోడ్ ఎగ్జిక్యూషన్కు మార్గం ఏర్పడుతుందని వారు గుర్తించారు.
Claude పాత్ర ఏంటి?
ఇక్కడే ఈ కథలో అసలు ఆసక్తికరమైన అంశం ఉంది. పరిశోధకులు గుర్తించిన లోపాన్ని ఉపయోగించే కోడ్ను అభివృద్ధి చేయడంలో Claude AIని సహాయక సాధనంగా ఉపయోగించారు. కోడ్ రాయడం, లోపాలను గుర్తించడం, డీబగ్ చేయడం, ఎక్స్ప్లాయిట్ను మెరుగుపరచడం వంటి దశల్లో AI వారి పనిని వేగవంతం చేసింది. అంటే ఇది కేవలం “AIతో ఒక సంస్థను హ్యాక్ చేశారు” అనే కథ కాదు. AI ఒక సైబర్ సెక్యూరిటీ పరిశోధకుడి సామర్థ్యాన్ని ఎంత వేగంగా పెంచగలదో చూపించిన ప్రయోగం కూడా.
ఫోరమ్ నుంచి ఉద్యోగుల ఖాతాల వరకు..
మొదటి లోపంతో ఫోరమ్ సర్వర్పై నియంత్రణ సాధించిన తర్వాత పరిశోధకులు మరో భద్రతా లోపాన్ని గుర్తించారు. OpenAI సింగిల్ సైన్-ఆన్ (SSO) వ్యవస్థలోని సమస్యను మొదటి లోపంతో కలిపి ఉపయోగించడం ద్వారా ఉద్యోగుల ChatGPT, Codex ఖాతాలకు చేరుకునే మార్గాన్ని వారు ప్రదర్శించారు.
అక్కడితో ఆగకుండా, ఒక ఉద్యోగి Codex ఖాతాను ఉపయోగించి OpenAI ప్రైవేట్ GitHub వాతావరణంలోని రిపాజిటరీకి చేరుకోగలిగే పరిస్థితిని కూడా వారు నిరూపించారు. అయితే పరిశోధకులు సున్నితమైన సోర్స్ కోడ్ను చదవడం లేదా డౌన్లోడ్ చేయడం చేయలేదు. తమకు లభించిన యాక్సెస్ను నిరూపించేందుకు ఒక హానిరహిత Pull Requestను సృష్టించారు.
72 గంటలు.. రూ.2.5 లక్షల లోపే ఖర్చు
ఈ ఘటనలో మరో అంశం టెక్ రంగాన్ని ఆశ్చర్యపరిచింది. ప్రారంభ లోపాన్ని గుర్తించినప్పటి నుంచి అంతర్గత రిపాజిటరీకి యాక్సెస్ను ప్రదర్శించే దశ వరకు మొత్తం ప్రక్రియ 72 గంటల్లోపే పూర్తయింది.
ఈ పరిశోధనలో ఉపయోగించిన AI మోడల్ టోకెన్ల కోసం 3,000 డాలర్లలోపే ఖర్చు చేసినట్లు పరిశోధకులు తెలిపారు. మరోవైపు, లోపాలను బాధ్యతాయుతంగా వెల్లడించినందుకు OpenAI నుంచి Hacktron AIకి 6,500 డాలర్ల బగ్ బౌంటీ లభించింది.
ఈ ఘటన చెప్పే పెద్ద పాఠం
ఈ ఘటనలో ఆసక్తికరమైన విషయం OpenAI సిస్టమ్లో లోపం బయటపడటమే కాదు. AI ఇప్పుడు సైబర్ సెక్యూరిటీ పరిశోధనలో కూడా శక్తివంతమైన సహాయకుడిగా మారుతోంది అన్న విషయం స్పష్టమైంది.
గతంలో ఒక క్లిష్టమైన సెక్యూరిటీ లోపాన్ని విశ్లేషించడానికి ఎక్కువ సమయం, నైపుణ్యం, మానవ వనరులు అవసరమయ్యేవి. ఇప్పుడు నిపుణులు AI మోడళ్లను తమ సహాయకులుగా ఉపయోగించడం ద్వారా అదే ప్రక్రియలోని కొన్ని దశలను వేగవంతం చేయగలుగుతున్నారు.
అయితే ఇదే సాంకేతికత రక్షణ కోసం ఉపయోగపడటంతో పాటు దుర్వినియోగం అయ్యే అవకాశం కూడా ఉంది. అందుకే AI కంపెనీలకు మోడల్ సామర్థ్యాలను పెంచడంతో పాటు ఖాతాల భద్రత, యాక్సెస్ కంట్రోల్, థర్డ్పార్టీ సాఫ్ట్వేర్, టోకెన్లు, ఏజెంట్ కనెక్షన్ల రక్షణ కూడా కీలకంగా మారుతోంది.
మొత్తంగా చూస్తే ముగ్గురు భారతీయ మూలాలున్న సైబర్ సెక్యూరిటీ పరిశోధకుల ఈ ప్రయోగం ఒక విషయాన్ని స్పష్టం చేసింది: AIల మధ్య పోటీ కేవలం ఎవరి మోడల్ తెలివైనదనే దానికే పరిమితం కాదు.. ఒక AIని ఉపయోగించి మరో AI సంస్థ భద్రతను ఎంత లోతుగా పరీక్షించగలమన్నది కూడా భవిష్యత్ టెక్ ప్రపంచంలో కీలక అంశంగా మారుతోంది.